W pełni polskie rozwiązanie

Ochrona i zgodność dla organizacji bez własnego działu bezpieczeństwa

JST i niewielkie firmy mają dziś podobne obowiązki jak duża instytucja: RODO, NIS2 i KSC2. A to dopiero początek. Z praktyki wiemy, że zwykle zajmuje się tym jeden informatyk, który na co dzień ma na głowie zupełnie inne zadania. Dlatego stworzyliśmy rozwiązania, które w dużym stopniu pomagają utrzymać zgodność, a przede wszystkim poprawiają bezpieczeństwo Waszej organizacji.

Pomagamy spełnić wymagania

  • NIS2
  • KSC2
  • RODO
  • ISO 27001
  • KRI

5 głównych problemów organizacyjnych

Każda organizacja, która zaczyna wdrażać zgodność z normami, zderza się z pięcioma głównymi problemami. Bez dobrego prowadzenia i wsparcia są one niezwykle trudne do rozwiązania.

Problem 01

Pod co się łapiemy?

Jako mała organizacja nie macie pewności, którym normom i przepisom podlegacie. A skoro nie wiecie, co Was obowiązuje, trudno ustalić, co dokładnie trzeba poprawić.

Sprawdźcie w teście NIS2

Problem 02 · SZBI Manager

Co właściwie już mamy?

Większość norm wprost wymaga identyfikacji zasobów. Bez wiedzy o tym, co posiada Wasza organizacja, nie da się tego chronić. Do takiej inwentaryzacji potrzebne są odpowiednie narzędzia, a nie przypadkowy arkusz w Excelu.

Zobaczcie SZBI Manager

Problem 03 · AutoSOC

Brak widoczności

Bez sprawnego, dobrze skonfigurowanego monitoringu infrastruktury cały proces jest skazany na porażkę. Dziś ciągły monitoring oraz właściwe zbieranie i analiza logów to podstawowy warunek osiągnięcia zgodności.

Problem 04 · AutoSOC

Mamy logi. I co dalej?

Samo gromadzenie logów nie chroni organizacji. Ktoś musi zebrane dane przeanalizować i sprawdzić, czy świadczą o zagrożeniu wewnątrz infrastruktury. Bez przeszkolonego personelu albo odpowiedniego narzędzia taka analiza jest w praktyce niemożliwa.

Zobaczcie AutoSOC

Problem 05 · SZBI Manager

Kiedy będziemy gotowi?

W większości przypadków zgodność potwierdza pozytywny wynik audytu. Żeby do niego przystąpić, organizacja musi być w pełni przygotowana. Tylko kiedy nadchodzi ten właściwy moment?

Czy NIS2 dotyczy mojej organizacji?

Przygotowaliśmy wirtualny test, który na podstawie Waszych odpowiedzi pomoże określić aktualny poziom zgodności Waszej organizacji oraz pokrycie kluczowych wymaganych obszarów.*

Rozpocznij test 8 pytań · 2 minuty · bez e-maila

* Test ma wyłącznie charakter orientacyjny i nie stanowi porady prawnej w zakresie NIS2.

Poziom spełnienia wymagań NIS2 w ośmiu obszarach Wykres radarowy porównujący typowy punkt wyjścia organizacji z poziomem osiąganym po wdrożeniu AutoSOC, a następnie AutoSOC wraz z SZBI Managerem.
Punkt wyjścia Typowy stan przed wdrożeniem

Nasz cel

Misja Cybersektor

Jesteśmy administratorami z wieloletnim doświadczeniem, spoza świata wielkich korporacji. Dobrze znamy stan cyberbezpieczeństwa w mniejszych organizacjach i problem, który dotyczy większości małych i średnich firm oraz instytucji publicznych. Rynkowe rozwiązania powstają z myślą o korporacjach, ich zespołach i budżetach. Dla mniejszej organizacji ten próg jest nieosiągalny.

Dlatego powstał Cybersektor. Rzuciliśmy rękawicę dużym producentom i tworzymy mniejsze, w pełni zautomatyzowane rozwiązania dla mniejszych organizacji. Nie budujemy narzędzi dla rozbudowanych działów SOC, bo one mają do dyspozycji cały rynek. Chcemy wspierać Waszego informatyka, któremu każda nowa regulacja dokłada obowiązków związanych z cyberbezpieczeństwem.
Nasze produkty

Proponowane przez nas rozwiązania powstały głównie z myślą o małych i średnich organizacjach. Każde z nich rozwiązuje inny problem, ale wszystkie dbają o poprawę bezpieczeństwa.

Ochrona operacyjna

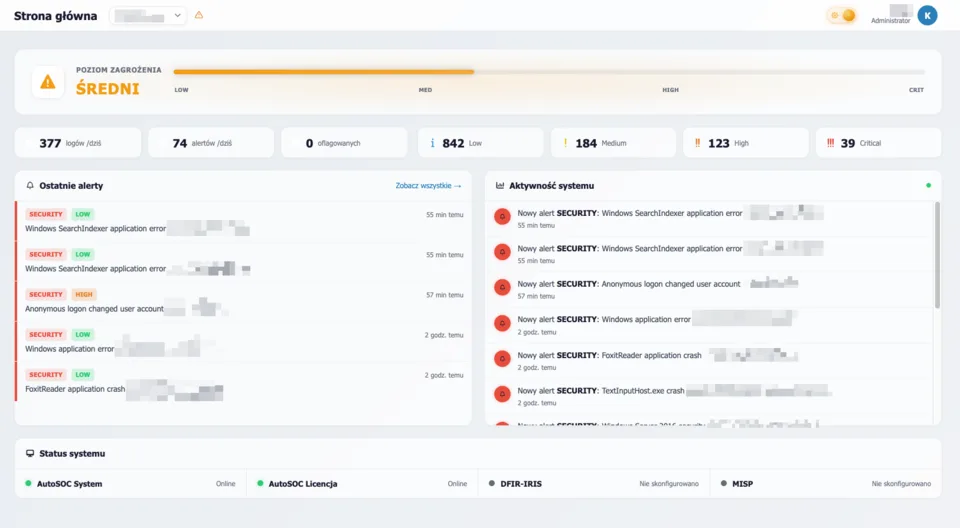
Autorskie oprogramowanie SOAR, które automatyzuje analizę logów. AutoSOC wspomoże Wasz zespół IT w poprawie bezpieczeństwa.

  • Monitoring całą dobę, fałszywe alarmy odsiewa analiza AI
  • Każdy incydent z opisem i zaleceniem, co zrobić
  • Oparty na sprawdzonych narzędziach open source: Wazuh, MISP, DFIR-IRIS
Zgodność i dokumentacja

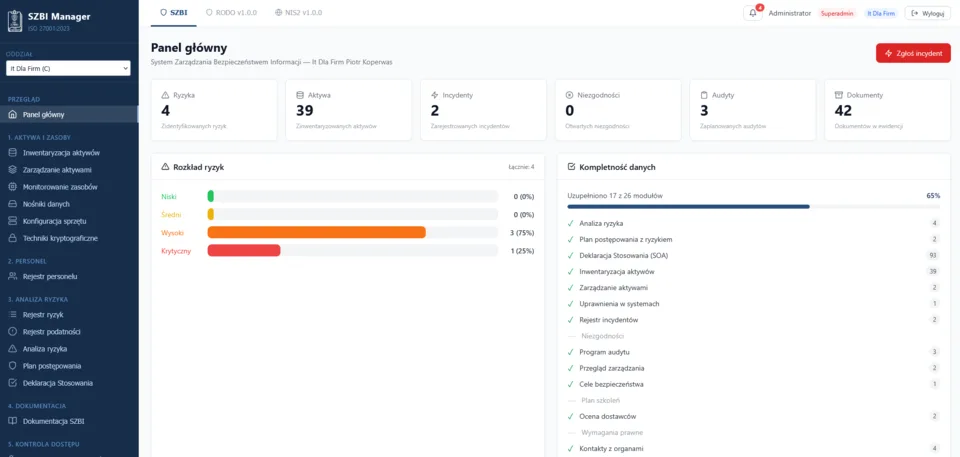
Zautomatyzowany i niezwykle intuicyjny system do prowadzenia dokumentacji wymaganej przy wdrożeniu Systemu Zarządzania Bezpieczeństwem Informacji.

  • Ryzyka, incydenty, aktywa i dokumenty w jednym systemie
  • 93 kontrole ISO 27001:2023 oraz wymagania NIS2, KSC, KRI i RODO
  • Dowody zgodności zbierane na bieżąco, przy codziennej pracy

Produkty działają w pełni niezależnie, jednak ich szczególną mocą jest możliwość synchronizacji oraz współpracy przy wymianie informacji. Jak działa integracja →

Z myślą o najmniejszych

Nasze rozwiązania powstają z myślą o organizacjach, które:

  • podlegają wymaganiom NIS2, KSC, KRI, ISO 27001 lub RODO
  • nie mają zespołu bezpieczeństwa ani budżetu na rozwiązania klasy enterprise
  • nie mogą lub nie chcą wyprowadzać danych poza własną infrastrukturę
  • potrzebują narzędzi, które zaczynają działać w tygodniach, nie w latach
Zobacz, jak pomagamy w każdym z tych przypadków

JST i spółki komunalne

  • Zgodność z NIS2, KSC i KRI
  • Raporty dla kontroli i audytów
  • Ochrona usług publicznych
  • Dane pozostają w organizacji

Małe i średnie firmy

  • Wsparcie jednoosobowego IT
  • Automatyzacja cyberbezpieczeństwa
  • Ograniczenie ryzyka ataku
  • Brak potrzeby budowy SOC

Cztery rzeczy, które nas odróżniają

Centrum monitoringu bezpieczeństwa w rzucie izometrycznym: analitycy przy stanowiskach, ściana ekranów i szafa serwerowa

Dane nie opuszczają organizacji

Obie platformy działają w całości na Twojej infrastrukturze. Żadnej transmisji na zewnętrzne serwery, żadnych umów powierzenia, żadnego uzależnienia od dostępu do Internetu.

Ochrona i zgodność z jednej ręki

Zwykle kupuje się je osobno — narzędzie techniczne u jednego dostawcy, dokumentację u drugiego. U nas jedno zasila drugie, więc dowód zgodności powstaje sam z codziennej pracy.

Wdrożenie bez przebudowy IT

Podpinamy się pod to, co już masz — serwery, stacje robocze, urządzenia sieciowe. Bez wymiany sprzętu i bez projektu migracyjnego na kilka kwartałów.

Polski producent, wsparcie po polsku

Rozmawiasz z ludźmi, którzy napisali ten system, a nie z pierwszą linią wsparcia w innej strefie czasowej. Dokumentacja, interfejs i raporty — po polsku.

Jesteście zainteresowani?

Umówcie się z nami na prezentację możliwości naszych rozwiązań. Porozmawiajmy o naszych wspólnych celach i omówmy dostępne opcje.